この記事の読み方7のポイント
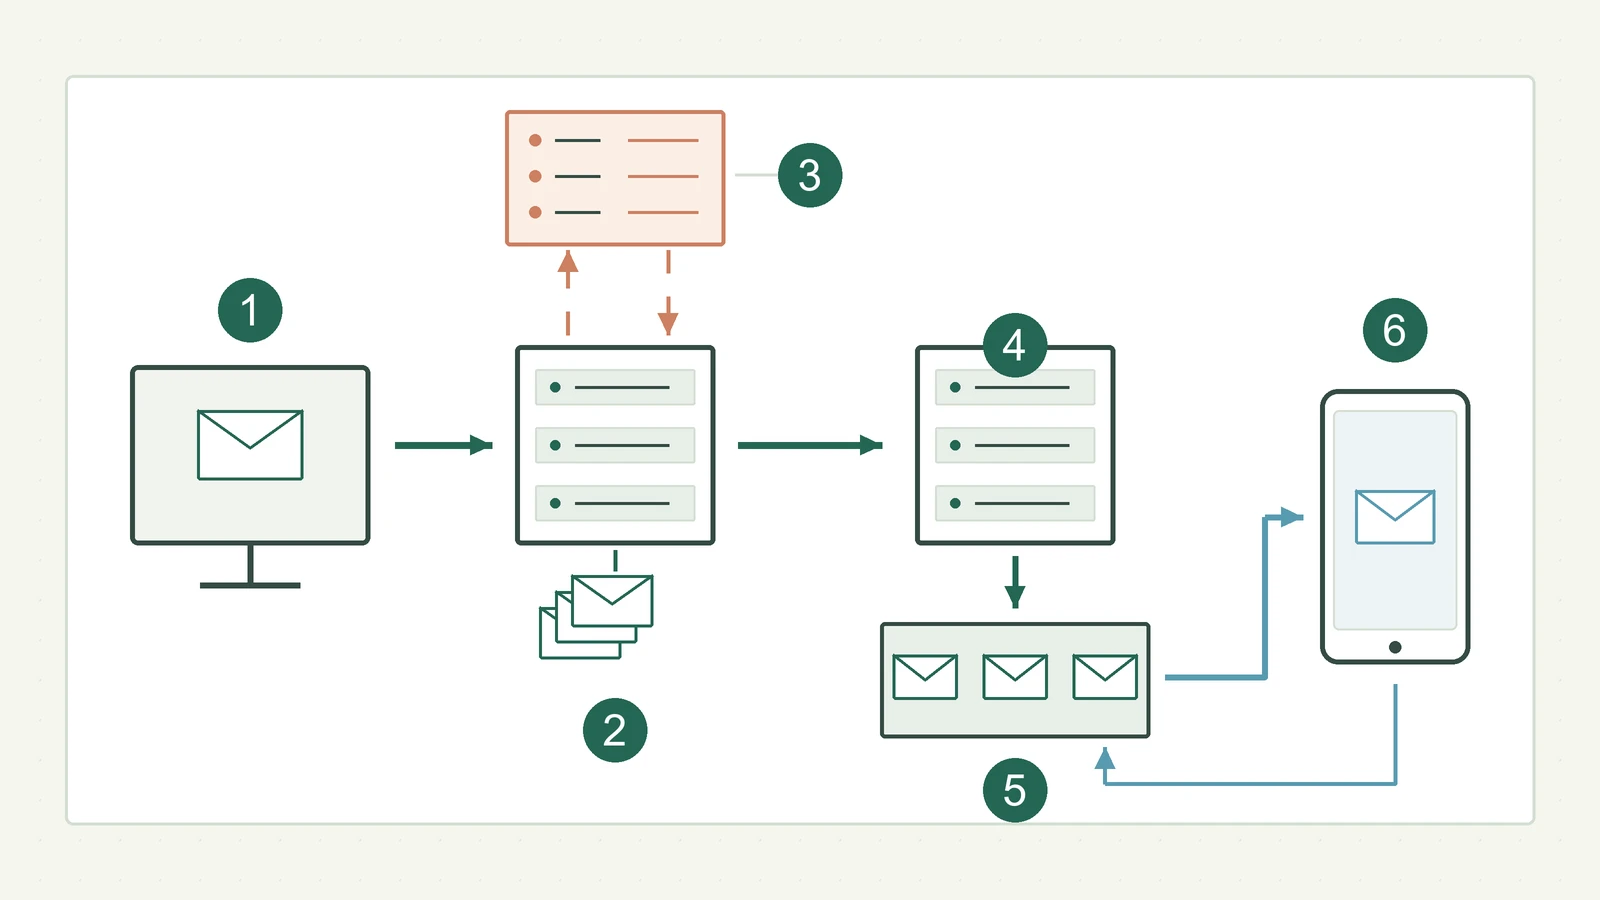
- 送る端末:本文や宛先を用意
- 送信側:投稿を受け、保持・配送
- DNS:配送先の名前情報を回答
- 受信側:メールを受け付ける
- 保存先:受信後のメールを保持・分類
- 読む端末:保存先へ要求して表示
投稿から、保存と閲覧まで。
五つの役割を分けて追います。DNSは配送先の情報を調べる役で、メール本文を運びません。サーバー台数を示す配線図ではありません。
宛先・本文などを用意し、認証された投稿の仕組みやWebメールの操作で渡します。
- 01
メールを送信サービスへ預ける
宛先・本文などを用意し、認証された投稿の仕組みやWebメールの操作で渡します。
- 02
配送先を調べる
一般的には宛先のドメインのMXとアドレス情報をDNSで調べます。決められた中継先を使う構成などもあります。
- 03
SMTPで次へ渡す
サーバー同士でメールを受け渡します。一時的な失敗では、保持して後から再試行することがあります。
- 04
受信側の保存先へ渡す
受信ルールなどに従って保存・分類します。受信箱に入ることと、相手が読むことは別です。
- 05
保存されたメールへアクセスする
IMAPなどのメールアプリ、またはWebメールで一覧や本文を読み出します。
中継や検査、再試行などは構成で異なります。受信側に保存できても、本人の閲覧や内容の理解まで確認できるわけではありません。
相手のスマホが眠っていても、メールが届く理由
電子メールは、送る人の端末から受け取る人の端末へ、その場で直接渡す仕組みではありません。メールを扱うサーバーが受け渡し、受信側で保存します。相手は後からその保存先へアクセスして読めるので、二人が同時にオンラインである必要はありません。
電話なら通話中のつながりが必要ですが、メールは途中で引き受けたシステムが次へ渡す「蓄積して転送する」方式です。相手のスマホの電源が切れていても、受信側のサーバーが利用できれば配送は進みます。ただし、宛先の誤り、障害、容量や受信ルールなどにより届かないこともあります。
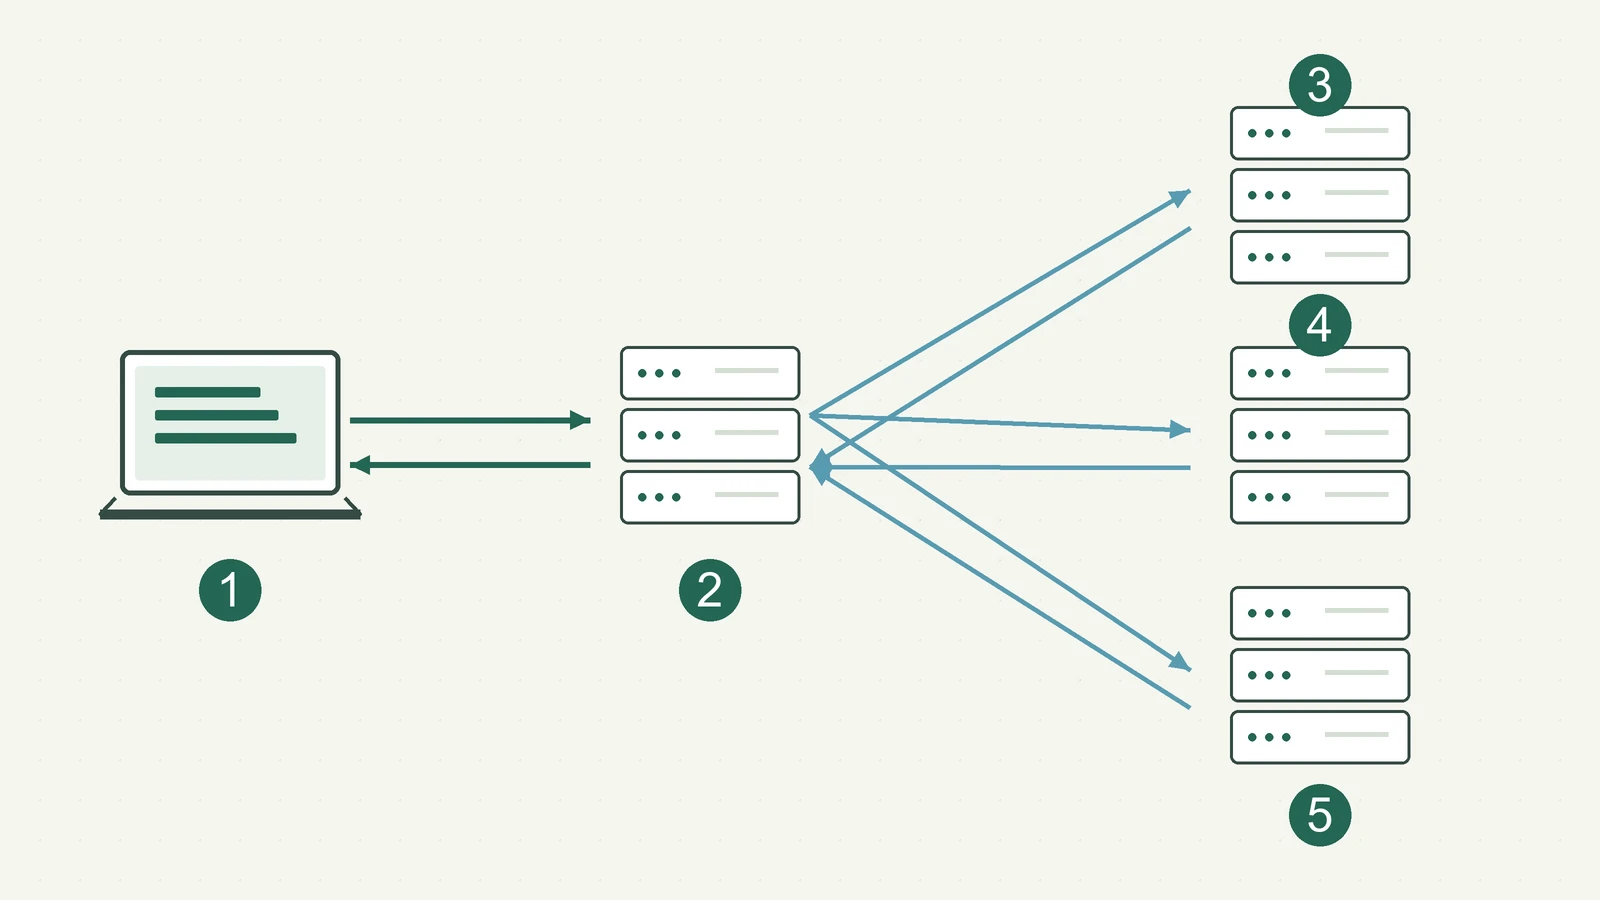
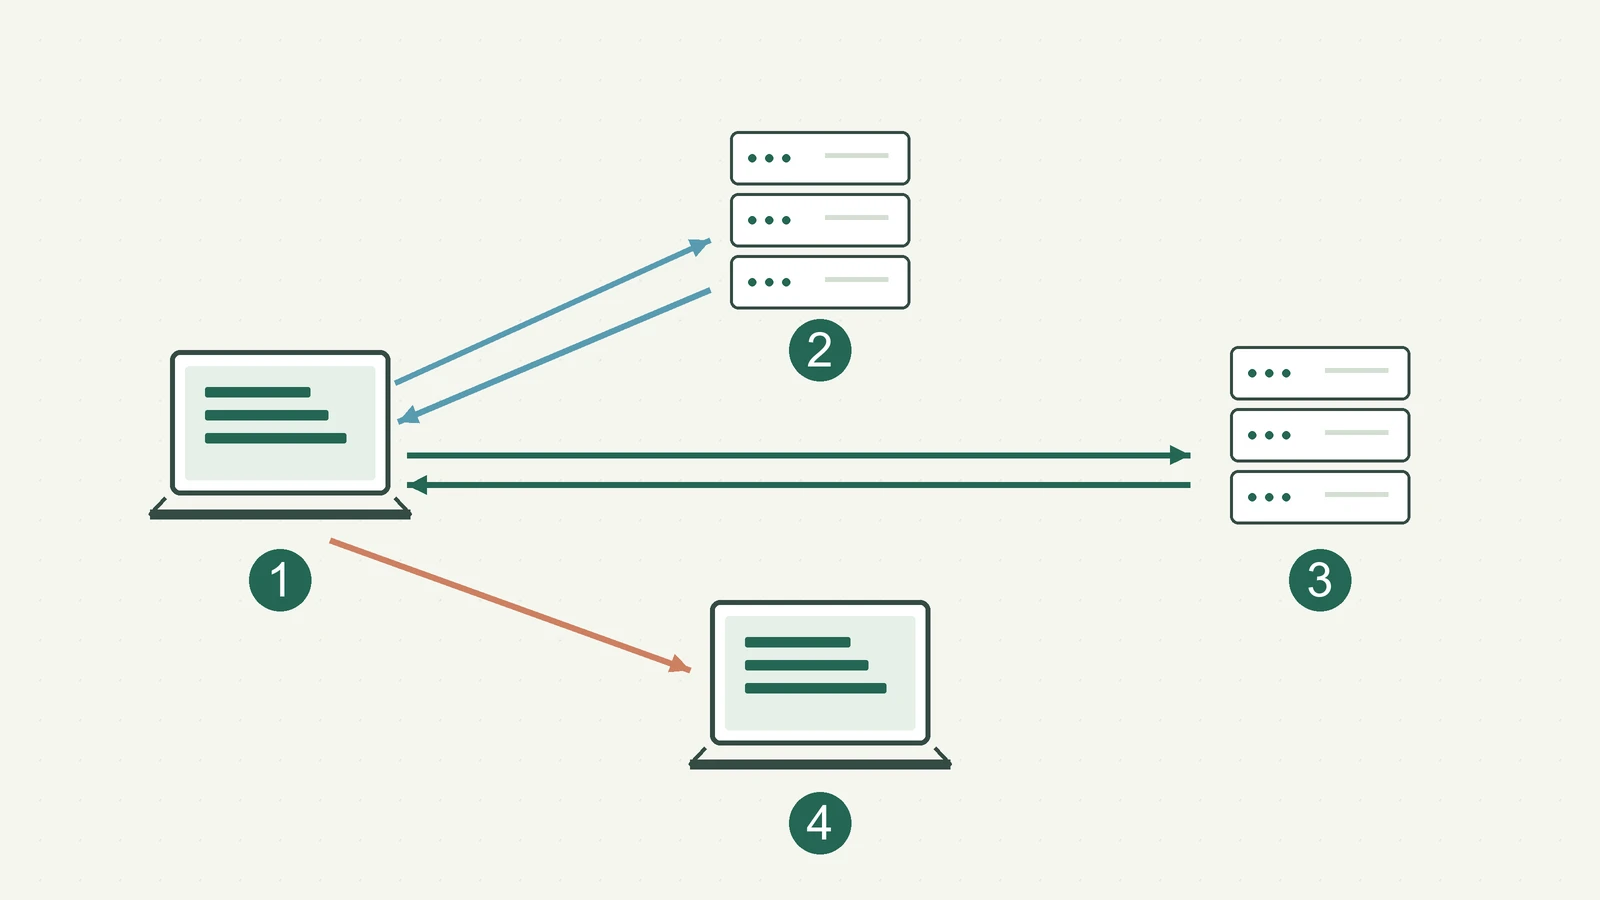
図1では、送信側、配送先を調べるDNS、受信側、保存先、読む端末を分けました。これは役割の図です。一台のサーバーが複数の役割を担当することも、複数の中継や迷惑メール検査を挟むこともあります。緑の矢印はメールの受け渡し、青い矢印は保存後の閲覧要求とデータ、橙の破線はDNSの問い合わせと答えです。
送信ボタンから、相手の保存先まで
メールアプリは、宛先、件名、本文、添付などを用意して送信サービスへ渡します。利用者が新しいメールを預ける段階を「投稿」といい、送信サービスは通常、利用者の認証を行います。専用アプリではSMTPに基づく投稿の仕組みを使い、Webメールではまずブラウザからサービスへ操作を送ります。
送信側の配送システムは、宛先アドレスのドメイン部分、つまり @ の後ろの名前を手がかりに配送先を決めます。一般的にはDNSのMXレコードを調べ、メールを受けるサーバー名と優先順位を得て、その名前のIPアドレスも調べます。DNSはメール本文を運ぶ係ではありません。図の上に分けた橙の破線は、この行き先を調べる通信です。
MXレコードがない場合に、そのドメインのアドレス情報を使う規則もあります。社内の配送、決められた中継先、同じサービス内の相手などでは経路が違うこともあるため、すべてのメールが図と同じ台数を通るわけではありません。
サーバー間の受け渡しにはSMTPを使います。相手サーバーがメール全体を受け取って成功応答を返すと、次の配送を引き受ける責任が移ります。この成功は、相手が画面を開いて読んだという報告ではありません。最終的に受信側で利用者の保存先へ渡され、受信ルールに応じて受信箱や別のフォルダーなどから見られるようになります。
配送指示と、画面に見える宛先は別にある
メールには、配送用の情報と、件名・本文などを含むメッセージがあります。配送用の情報を「エンベロープ」と呼びます。紙の封筒にたとえる名前ですが、実際にはSMTPのやり取りで、エラーの返送先や今回の配送先を指定する情報です。
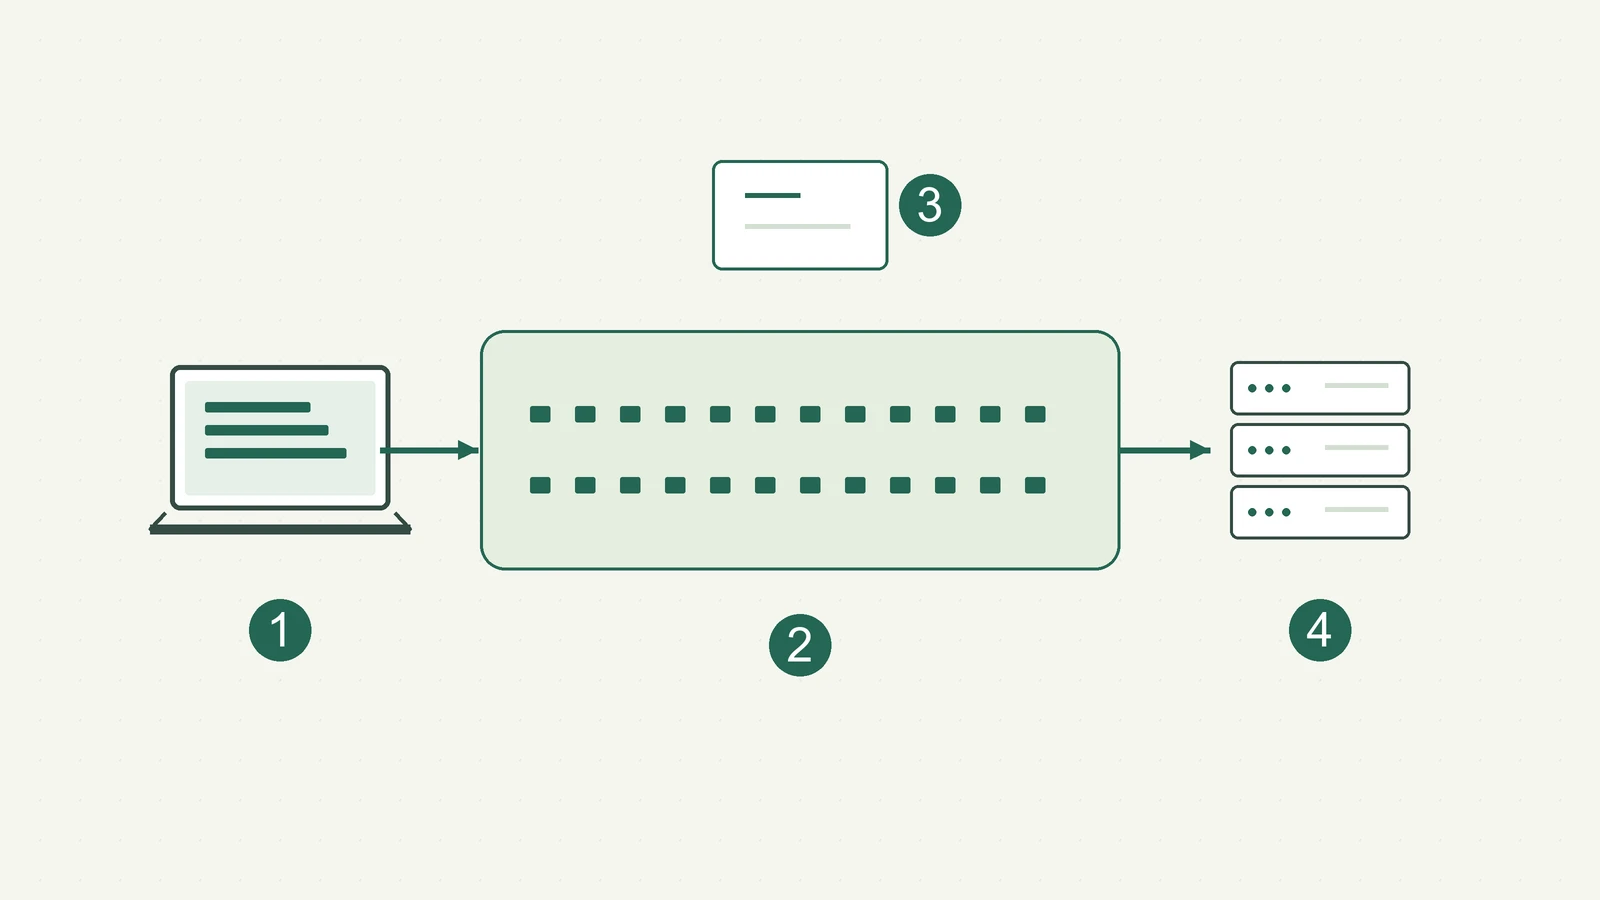
図2の上段は配送指示、下段はメッセージを表します。メッセージの先頭にはヘッダーがあり、From(差出人)、To(宛先)、Cc、Subject(件名)などを記載します。図の横線は値のある場所を示すだけで、実際のアドレスやメールの書式を再現したものではありません。
↔ 表が収まらない場合は、横にスクロールして比較できます。
| 情報 | 使う場面 | 混同しやすい点 |
|---|---|---|
| 配送先:SMTPのRCPT TO | サーバーが今回の受け渡し先を扱う | 画面のTo・Ccと常に同じ一覧とは限らない |
| 返送先:SMTPのMAIL FROM | 配送できなかった通知などを返す | 画面のFromや、読者が返信する先とは別の情報 |
| ヘッダーのFrom・To・Cc | 差出人や宛先を表示する | 表示だけで本人確認や配送成功は証明できない |
| ヘッダーのReply-To | 通常の返信先を示す | 配送失敗の返送先を決める情報ではない |
Bccの宛先にも配送用の宛先を指定しますが、他の受信者にそのアドレスを見せないよう、配送するコピーからBccの行を取り除くなどの処理をします。仕様には複数の処理方法があり、Bcc欄の表示がすべてのコピーで同じになるとは限りません。Bccは本文を暗号化する機能でも、配送システムから宛先を隠す機能でもありません。
添付ファイルも、普通はメールとは別に独立して飛んでいくのではなく、MIMEという形式で本文を複数の部分に分け、その一部として運ばれます。図2の下段は文字の部分と文書の部分を並べた概念図です。クラウド上のファイルへのリンクを送る方法は、この添付とは区別します。
ファイルのデータをBase64という文字表現へ変換する場合、その部分のデータ量はおよそ3分の1増えます。改行やヘッダーなども加わるため、送るメール全体のサイズは元ファイルと同じではありません。変換はデータを運ぶための符号化で、秘密にする暗号化ではありません。

- エンベロープの返送先:配送失敗の通知など
- エンベロープの宛先:今回の配送先
- ヘッダー:From・To・Cc・件名など
- 本文の文字部分:読者に見せる内容
- 本文の添付部分:MIMEで区切る文書など
SMTPで届ける。IMAPやWebメールで見る
受信側に保存されたメールを読む段階は、配送と別の通信です。メールアプリは、保存先のサービスに本人としてログインし、一覧や本文を取り出します。相手のアプリが読む操作をして初めて、保存済みの情報がその端末へ届くこともあります。
↔ 表が収まらない場合は、横にスクロールして比較できます。
| 仕組み | 主な仕事 | 保存・表示との関係 |
|---|---|---|
| SMTP | 新しいメールの投稿、サーバー間の受け渡し | 保存済みの受信箱を一覧表示するための仕組みではない |
| IMAP | サーバー上のメールやフォルダー、状態を扱う | 既読状態や整理をサーバーへ反映し、複数端末で共有できる。アプリが端末側にコピーを持つ場合もある |
| POP3 | 保存先からメールを取り出す | 取得と削除は別操作。取得後に残すかはアプリの設定やサービスの保存方針にもよる |
| Webメール | ブラウザからメールサービスを操作する | ブラウザとサービスの通信にはHTTPSを使う。内部の保存・配送方法はサービスごとに違う |
IMAPを使っていても、削除したメールが永久に残るわけではありません。アプリの操作がサーバーへ反映されれば、別の端末からも見えなくなる場合があります。逆にPOP3だから必ず取得直後にサーバーから消える、という説明も不正確です。
Webページの表示と同じブラウザで読めることと、メールの配送にHTTPを使うことは別です。図1の青い矢印は、保存先への要求と、表示する情報の戻りを分けています。ブラウザで読む場合はWebメールのサービスを経由し、ブラウザが相手の受信サーバーへ直接SMTPでつなぐわけではありません。
「送信済み」は、どこまで進んだ知らせ?
送信済みフォルダーにコピーがあること、送信サービスが引き受けたこと、相手の保存先へ渡されたこと、相手が読んだことは、別の段階です。送信済みの表示やフォルダーへ保存するタイミングはサービスによって違うため、その表示だけから最後までの成功を判断できません。
配送先が一時的に応答しないなどの場合、配送システムは待ち行列に保持して、時間をおいて再試行することがあります。存在しない宛先など、そのまま再試行しても解決しない失敗は、すぐ拒否されることもあります。待つ時間や再試行を終える条件はシステムの運用によって違います。
配送失敗の通知は、必ず画面の差出人へ戻るとは限りません。エンベロープの返送先へ戻すのが基本で、送信サービスが通知をまとめて利用者へ知らせる場合もあります。通知自体が届かない場合もあり、エラー通知がないことだけで配達完了とはいえません。
受信側のシステムに受け付けられても、迷惑メールフォルダーや隔離先へ振り分けられる場合があります。「受信箱に見当たらない」ときは、配送前の失敗と、受信後の分類を分けて考える必要があります。
開封確認は配送とは別の通知機能です。受信側の対応や設定に左右され、通知を返さないこともあります。また、表示されたという通知でも、本人が文章を読んで理解したことまでは保証しません。

- 送信済み:送る側の表示・保存。サービスによってタイミングが異なる。
- 配達・保存:受信側に渡され、保存される段階。
- 閲覧:本人が読む段階。理解したことまで配送で保証できない。
暗号化は、どの区間を守るのか
TLSは、通信中のデータを保護する仕組みです。メールアプリから投稿先、送信サーバーから次のサーバー、保存先から読む端末など、接続ごとに考えます。図1の矢印は仕事の流れを示しており、すべての区間でTLSが必ず使われていることを表すものではありません。
投稿と閲覧の通信ではTLSを使うことが推奨されています。一方、サーバー間の配送では、その接続相手と設定に応じてTLSの利用や検証条件が決まります。暗号化を要求する方針を公開するMTA-STSなどの仕組みもありますが、どの相手との配送でも自動的に同じ保証になるわけではありません。
TLSで各区間を保護しても、接続の終点であるサーバーは、通常のメールを処理するために内容を扱います。送る人と受け取る人だけが本文を読めるようにする「エンドツーエンド暗号化」は、別の仕組みです。サーバーの保存データを暗号化することとも区別します。
Webメールの画面がHTTPSで開いていることは、ブラウザとそのサービスの通信を保護しているという意味です。別のサービスへのメール配送まで同じ接続で保護している、という意味ではありません。
差出人の表示だけで、本人とは決められない
画面の差出人名やFromは、メッセージに書かれた情報です。その文字が本物らしく見えることだけで、本人が書いた証拠にはなりません。受信側は、ドメインの使用を確かめる仕組みと、内容や送信状況などの判断を組み合わせます。
- SPF:SMTPの返送先などに使われるドメインについて、接続してきた送信サーバーが、DNSに公開された許可の範囲に入るかを調べます。画面のFromを直接確認する仕組みとは限りません。
- DKIM:署名したドメインの公開鍵を使い、署名対象のヘッダーや本文を検証します。署名が通ることは、署名したドメインとの関係を確かめる材料で、内容の正しさを証明するものではありません。
- DMARC:SPFまたはDKIMで認証されたドメインが、画面のFromのドメインと規則に沿って対応するかを確かめます。ドメイン側は、失敗したメールをどう扱ってほしいかの方針を公開でき、受信側が扱いを判断する材料になります。
これらは本文を秘密にする暗号化ではありません。正しく認証された攻撃者自身のドメイン、似た文字を使ったドメイン、乗っ取られたアカウントからのメールなどは、認証だけでは排除できません。認証成功と、安全な内容・確実な受信箱への配達を同じ意味にしないことが大切です。
電子メールの仕組みを説明するときは、「どこへ渡すか」「どこに保存するか」「どう読みに行くか」「何を保護・確認するか」の四つを追ってみてください。送信ボタンの後ろで起きる仕事が、ひと続きの通信だけではないことが分かります。
よくある疑問
相手のスマホの電源が切れていても届く?
受信側のサーバーが利用できれば、メールを保存できます。相手は端末を接続してから読めます。ただし配送先の障害・宛先の誤り・受信ルールなどで届かない場合もあります。
送信済みなら、相手に届いた?
送信済みの表示・保存のタイミングはサービスごとに違います。その表示だけでは、相手の保存先への配達や本人の閲覧までは確認できません。
SMTPとIMAPの違いは?
SMTPは新しいメールの投稿やサーバー間の受け渡し、IMAPはサーバーに保存されたメールやフォルダー・状態を扱う仕組みです。
POP3は取得すると必ずサーバーから消える?
取得と削除指定は別操作です。取得後にサーバーへ残すかは、アプリの設定やサービスの保存方針にもよります。
Bccはどうやって宛先を隠す?
配送用の宛先には含めつつ、他の受信者向けのコピーからBccの行を取り除くなどの処理をします。本文の暗号化でも、配送システムから宛先を隠す機能でもありません。
添付ファイルはメールとは別に送る?
通常の添付はMIMEで本文を複数の部分に分け、その一部として運びます。クラウド上のファイルへのリンクを送る方式とは区別します。
WebメールがHTTPSなら、メール全体も秘密?
HTTPSはブラウザとWebメールのサービスの通信を保護します。別サービスとの配送や保存の保護は別の条件です。各区間のTLSも、送受信者だけが読める暗号化とは違います。
SPF・DKIM・DMARCが通れば安全?
ドメインの許可や署名、画面のFromとの対応を確かめる材料です。攻撃者自身のドメインや乗っ取られたアカウントなどもあり、内容の安全性や受信箱への配達を保証しません。
参考資料・出典
原理の説明と図解の確認に使った資料です。特定製品の機能は一般原理と区別して扱っています。
- RFC 5598:Internet Mail Architecture ↗
非同期の蓄積・転送、投稿・配送・保存・閲覧の役割、Webの遠隔画面。図1の役割分離。 確認:2026-10-05
- RFC 5321:Simple Mail Transfer Protocol ↗
エンベロープ、MX・アドレス解決、成功応答後の責任移転、待ち行列・再試行・失敗通知。図1の受け渡し、図2上段。 確認:2026-10-04
- RFC 6409:Message Submission for Mail ↗
利用者からの投稿とサーバー間転送の区別、投稿時の認証。 確認:2026-10-04
- RFC 5322:Internet Message Format ↗
From・To・Cc・Bcc・Reply-To、Bccの複数の配送処理。図2のヘッダーとエンベロープの区別。 確認:2026-10-04
- RFC 2045:MIME Part One: Format of Internet Message Bodies ↗
MIMEの本文形式、Base64の符号化とデータ量。符号化を暗号化と混同しない。 確認:2026-10-04
- RFC 2046:MIME Part Two: Media Types ↗
multipartで異なる型の部分を一つのメッセージに組み込む構造。図2の文字と添付の概念。 確認:2026-10-04
- RFC 9051:IMAP - Version 4rev2 ↗
サーバー上のメール、フォルダー・状態の操作、投稿は別プロトコル、複数端末の状態同期。 確認:2026-10-04
- RFC 1939:Post Office Protocol - Version 3 ↗
取得とDELEによる削除指定、QUIT時の更新・削除。取得すれば必ず消えるという誤解を避ける。 確認:2026-10-04
- RFC 8314:Cleartext Considered Obsolete: Use of TLS for Email Submission and Access ↗
投稿・閲覧のTLS、サーバー間転送は対象外、エンドツーエンド暗号化とは別。TLSの版・暗号設定は本文で指定しない。 確認:2026-10-04
- RFC 8461:SMTP MTA Strict Transport Security (MTA-STS) ↗
配送のTLS利用条件、暗号化を要求する受信ドメインの方針。全配送で自動保証とはしない。 確認:2026-10-04
- RFC 8098:Message Disposition Notification ↗
開封確認と配送の区別、通知を省く場合、displayedは読解・理解を保証しない。 確認:2026-10-04
- RFC 7208:Sender Policy Framework (SPF) ↗
MAIL FROM・HELOに用いるドメインと送信サーバーの許可。画面のFromと直接同一視しない。 確認:2026-10-04
- RFC 6376:DomainKeys Identified Mail (DKIM) Signatures ↗
署名対象・署名ドメイン・公開鍵による検証。内容の善悪や本人を保証しない。 確認:2026-10-04
- RFC 9989:Domain-Based Message Authentication, Reporting, and Conformance (DMARC) ↗
2026年5月改訂、RFC7489・9091を置換。Fromとのドメイン整合とSPFまたはDKIM、受信方針と限界。 確認:2026-10-04
説明・図解に気になる点がありましたか?
この記事の誤りを報告する ↗