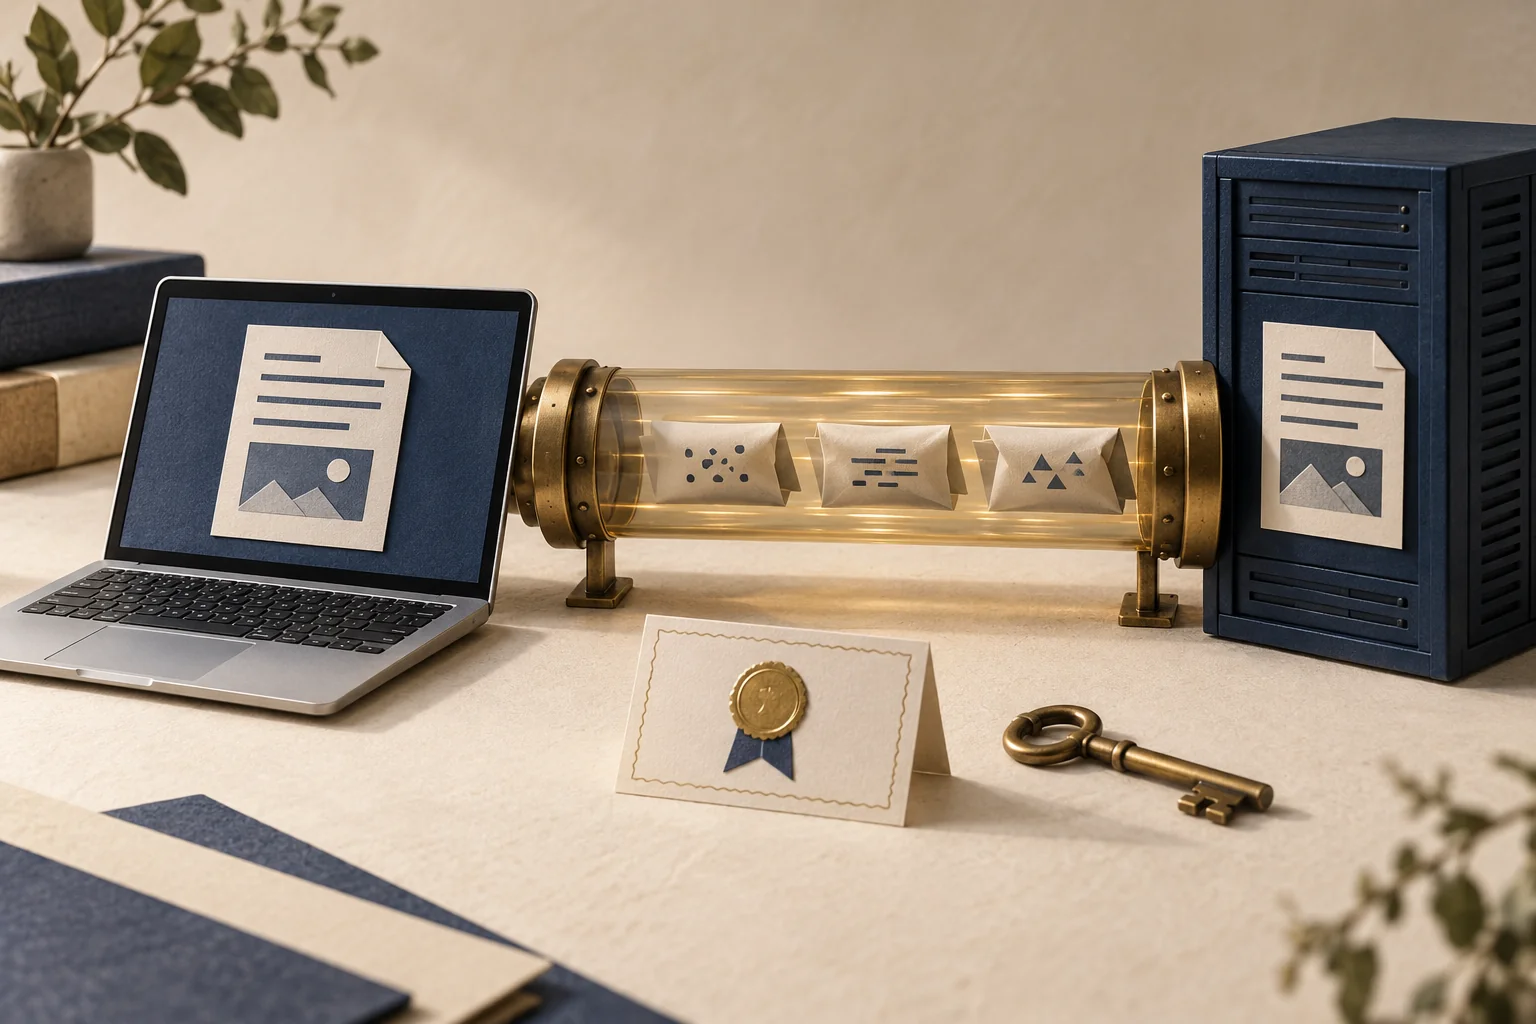
この記事の読み方6のポイント
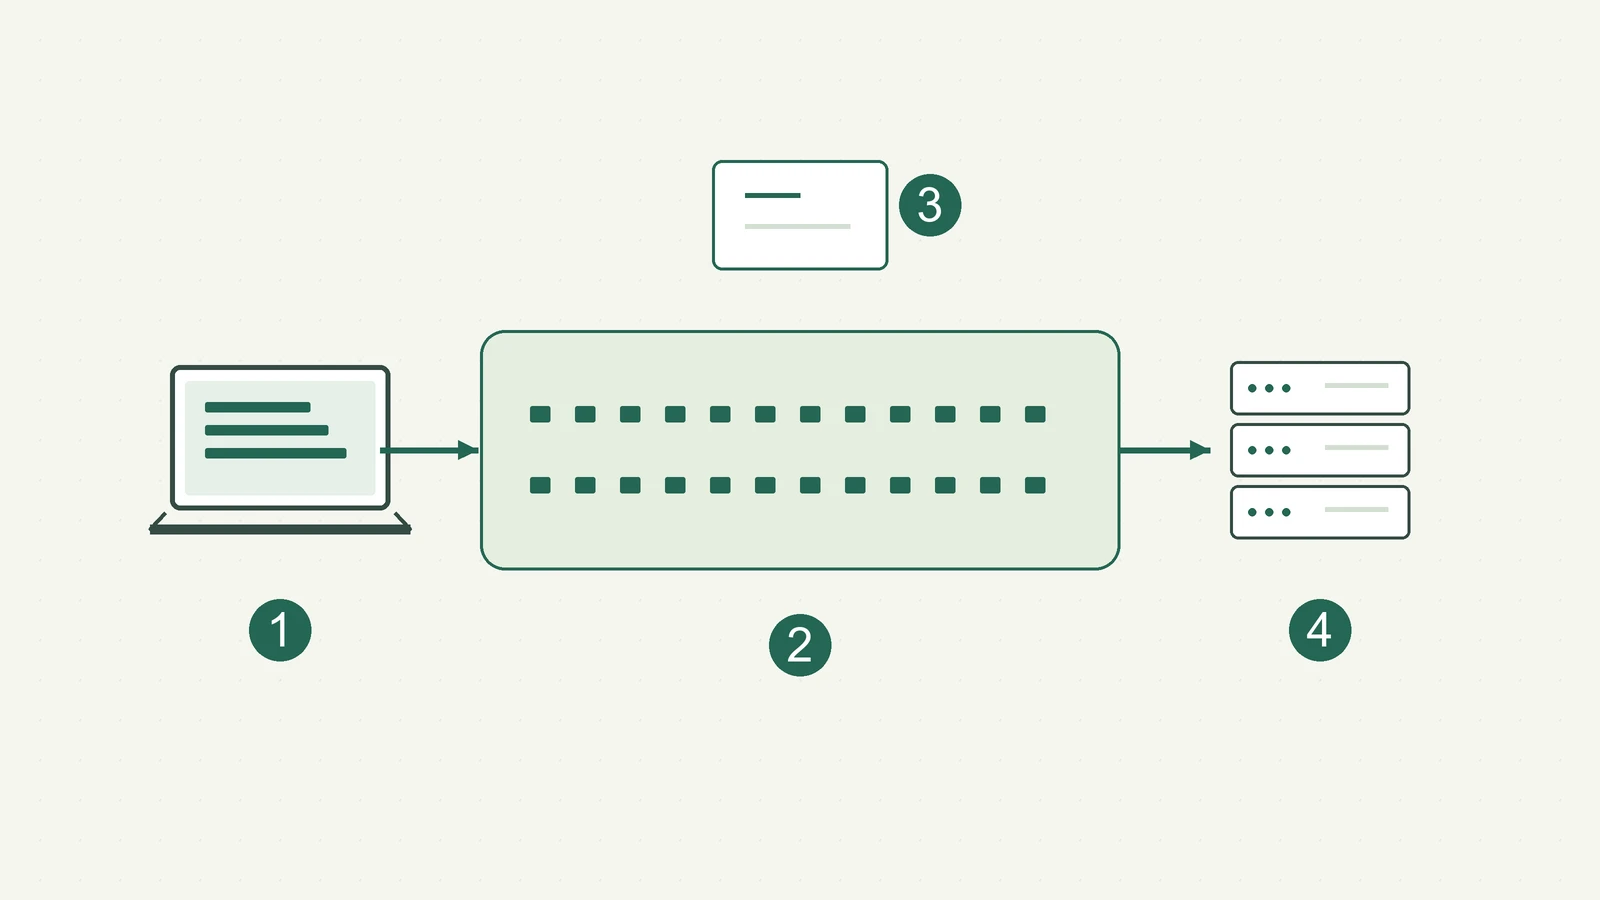
- ブラウザ:送受信する内容を扱う
- 通信区間:内容を暗号化して運ぶ
- 証明書などで接続先を確認
- サーバー:内容を処理して応答
相手を確かめ、保護して送る。
接続の準備と、データを送る段階を分けます。以下は役割の説明で、TLSの厳密なメッセージ順や往復回数を示すものではありません。
ブラウザとサーバーが、使う方式や鍵のための情報をやり取りします。ここではTLSによる基本的な役割を示します。
- 01
保護された接続を始める
ブラウザとサーバーが、使う方式や鍵のための情報をやり取りします。ここではTLSによる基本的な役割を示します。
- 02
接続先を確認する
証明書の名前、有効期限、信頼のつながり等を検証します。証明書を確認することとページの内容を審査することは異なります。
- 03
通信を保護する鍵を用意する
鍵合意などにより通信に使う鍵を用意します。Webの全データを一つの公開鍵だけで直接暗号化して送り続けるわけではありません。
- 04
要求・応答を保護して送る
内容を暗号化し、改ざんを検出できるようにします。受信した側は検証し、内容を取り出して処理します。
各役割の番号は学習用です。TLSの版や接続の再利用で細部が変わり、同じ回数だけ往復するとは限りません。通信の両端では内容を扱います。
HTTPに通信の保護を加える
HTTPは、ブラウザとサーバーが要求と応答をやり取りするためのルールです。HTTPSは、その通信を保護する形で利用します。保護の中心となるのがTLSです。日常的に「SSL」と呼ばれることもありますが、現代の通信の説明ではTLSと区別すると役割が明確になります。
URLの https は保護された通信を使うことを示します。しかし、その表記だけでサイトの説明が正しいか、売っている物が信頼できるかまで決まるわけではありません。
暗号化、相手の確認、改ざんの検知
HTTPSの働きは、ただ読めない文字列へ変えるだけではありません。通信内容を第三者が読み取りにくくする暗号化、意図した接続先かを確認する認証、通信内容が途中で変更されていないかを検証する完全性が関わります。
この三つを分けると、「秘密の通信なら誰と話していても安全」という誤解を防げます。内容を隠しても、間違った相手とつながれば、相手は受け取った情報を扱えます。
↔ 表が収まらない場合は、横にスクロールして比較できます。
| 働き | 確かめる・守ること |
|---|---|
| 暗号化 | 途中で内容を読まれにくくする |
| 接続先の確認 | 意図した名前の相手か検証する |
| 改ざんの検知 | 途中で内容が変わっていないか検証する |

- 暗号化:途中で内容を読まれにくくする。
- 接続先の確認:意図した相手かを検証する。
- 改ざんの検知:途中で内容が変更されていないか検証する。
証明書は何を示す?
サーバーは証明書を提示し、ブラウザは名前の一致、有効期限、信頼できる発行元とのつながりなどを確認します。また、相手が対応する鍵を持っていることも確認する仕組みが関わります。
**証明書は、通信相手の確認に使うものです。**すべての証明書が運営者の事業内容や記事の正確性を詳しく審査した結果、という意味ではありません。警告を単に画面の邪魔と考えて無視せず、確認が通らない理由を分けて理解することが重要です。
最初に準備し、その後のデータを保護する
接続の初めに、利用する方式や鍵に関わる情報をやり取りします。これがハンドシェイクです。公開鍵暗号や鍵合意などを使い、通信に必要な鍵を準備します。データそのものを大量に送る段階では、対称鍵暗号が使われるのが一般的です。
TLSの版や接続の再利用などで細部は変わります。本図は「最初に準備して、通信区間を保護する」という役割を示し、どの方式でも同じメッセージが同じ回数だけ往復するとは示していません。
両端では内容を扱う
暗号化されるのは、保護された通信区間です。ブラウザは入力や画面の内容を扱い、サーバーは受け取った情報を処理します。HTTPSを使ったから、その端末やサーバーにある情報も自動的にすべて安全になるわけではありません。
また、接続先のIPアドレスや通信量など、内容以外の情報は観測される場合があります。HTTPSは通信の保護であり、インターネット上の完全な匿名化を行う仕組みではありません。
よくある誤解:保護表示があれば内容も正しい?
保護された経路を通って、間違った説明や詐欺的な内容が届くこともあります。通信の保護と情報の信頼性は別に確認します。
しくみを知る記事では、HTTPSの有無に加えて、出典や編集方針も確認してください。Webページが表示されるまでと合わせると、通信の準備と画面の組み立ての違いも理解できます。

- 通信の区間:要求と応答を保護する。
- 情報の正しさ:出典や取引内容も別に確認する。
- 両端:ブラウザと接続先は送受信する内容を扱う。
よくある疑問
HTTPSなら悪いサイトではない?
悪意のあるサイトでもHTTPSを使えます。HTTPSは通信の保護で、情報の真偽や取引相手の信頼性を保証しません。
途中の人には何も分からない?
通信内容は保護されますが、IPアドレスや通信量等が観測される場合があります。名前の見え方も使う技術や設定で異なり、完全な匿名化ではありません。
公開鍵で全部のデータを暗号化する?
公開鍵暗号や鍵合意は接続の確認・鍵の準備等に関わり、実際のデータ通信には対称鍵暗号を使うのが一般的です。
参考資料・出典
原理の説明と図解の確認に使った資料です。特定製品の機能は一般原理と区別して扱っています。
- Cloudflare:What is HTTPS? ↗
暗号化・認証・完全性の役割。 確認:2026-10-01
- Cloudflare:What Happens in a TLS Handshake? ↗
鍵の準備とハンドシェイクの役割。 確認:2026-10-01
- Cloudflare:What is an SSL certificate? ↗
証明書と名前・接続先確認。 確認:2026-10-01
- RFC 8446:TLS 1.3 ↗
TLSの認証・機密性・完全性と、接続準備/通信保護の役割。図は厳密なメッセージ列ではない。 確認:2026-10-05
説明・図解に気になる点がありましたか?
この記事の誤りを報告する ↗